Afzonderlijke knooppunten onderzoeken in de cyber kill chain
U kunt de aanvalsfasen bekijken en vervolgens navigeren naar elk van de aanvalsknooppunten in de cyber kill chain. Zo kunt u inzoomen op specifieke knooppunten in de cyber kill chain en elk knooppunt naar behoefte onderzoeken en herstellen.
U kunt bijvoorbeeld bepalen hoe waarschijnlijk het is dat een incident een echte schadelijke aanval is. Op basis van uw onderzoek kunt u ook een aantal responsacties toepassen op het knooppunt, bijvoorbeeld door een workload te isoleren of een verdacht bestand in quarantaine te plaatsen.
Afzonderlijke knooppunten onderzoeken in de cyber kill chain:
- Ga in de Cyber Protect console naar Bescherming > Incidenten.
- Klik in de weergegeven lijst met incidenten op
 in de uiterst rechtse kolom van het incident dat u wilt onderzoeken. De cyber kill chain voor het geselecteerde incident wordt weergegeven.
- Navigeer naar het betreffende knooppunt en klik erop om de zijbalk voor het knooppunt weer te geven.Klik op het knooppunt om het uit te vouwen en de bijbehorende knooppunten weer te geven.
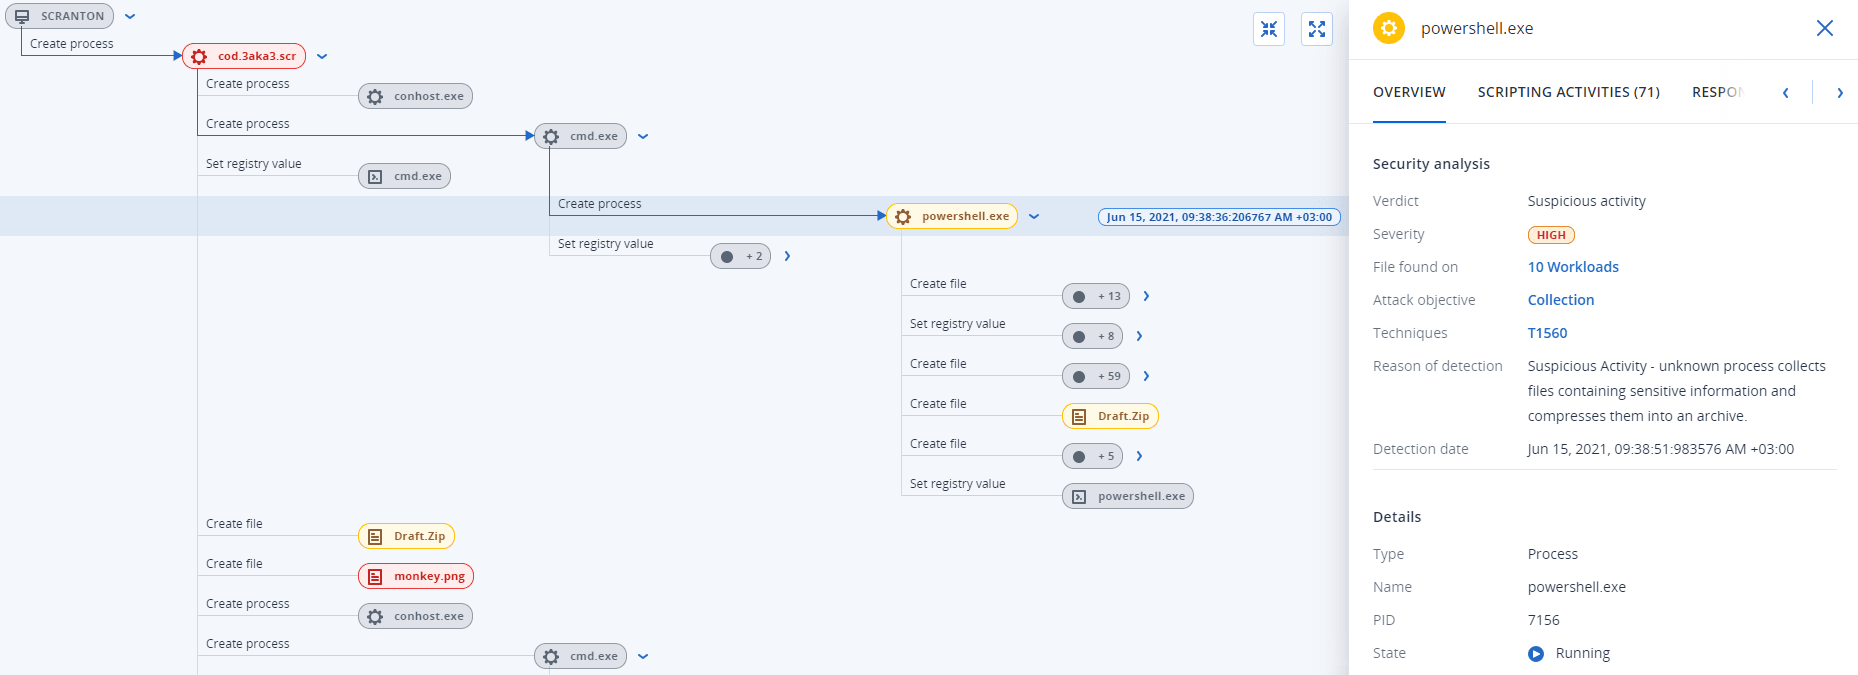
Als u bijvoorbeeld klikt op het powershell.exe-knooppunt in het onderstaande voorbeeld, wordt de zijbalk voor het knooppunt geopend. U kunt ook op het pijlpictogram naast het knooppunt klikken om de bijbehorende knooppunten te bekijken, inclusief bestanden en registerwaarden, die mogelijk worden beïnvloed door het powershell.exe-knooppunt. U kunt vervolgens op deze bijbehorende knooppunten klikken voor verder onderzoek.
- Onderzoek de informatie op de tabbladen van de zijbalk:
- Overzicht: Bevat drie hoofdgedeelten die een beveiligingsoverzicht geven van het aangevallen knooppunt.
- Beveiligingsanalyse: Biedt een analyse van het aangevallen knooppunt, inclusief het EDR-oordeel over de bedreiging (zoals verdachte activiteit), het doel van de aanval volgens MITRE-aanvalstechnieken (klik op de link om naar de MITRE-website te gaan), de reden voor detectie, en het aantal workloads dat mogelijk door de aanval is beïnvloed (klik op de link n workloads om de getroffen workloads te bekijken).De link n workloads geeft aan dat het specifieke schadelijke of verdachte object ook is gevonden in andere workloads. Dat wil niet zeggen dat er een aanval plaatsvindt op deze andere workloads, maar dat er een inbreukindicator is voor deze andere workloads. De aanval is mogelijk al gebeurd (en heeft een ander incident veroorzaakt), of de aanvaller bereidt zich voor om deze andere workloads te raken met behulp van een specifieke "toolkit".
- Details: Bevat details over het knooppunt, inclusief het type, de naam en de huidige status, het pad naar het knooppunt en eventuele bestandshashes en digitale handtekeningen (zoals MD5 en serienummers van certificaten).
- Beveiligingsanalyse: Biedt een analyse van het aangevallen knooppunt, inclusief het EDR-oordeel over de bedreiging (zoals verdachte activiteit), het doel van de aanval volgens MITRE-aanvalstechnieken (klik op de link om naar de MITRE-website te gaan), de reden voor detectie, en het aantal workloads dat mogelijk door de aanval is beïnvloed (klik op de link n workloads om de getroffen workloads te bekijken).
- Scripting-activiteiten: Bevat details van alle scripts die tijdens de aanval zijn aangeroepen of geladen. Klik op
 om het script naar uw klembord te kopiëren voor verder onderzoek.Het tabblad Scripting-activiteiten wordt alleen weergegeven voor procesknooppunten die opdrachten of scripts uitvoeren (zoals cmd- of PowerShell-opdrachten).
- Responsacties: Bevat een aantal gedeelten met aanvullende onderzoeks-, herstel- en preventieve acties, afhankelijk van het type knooppunt.
Voor workloadknooppunten kunt u bijvoorbeeld een aantal responsacties definiëren, zoals forensische back-up en herstel vanaf back-up. In het geval van schadelijke of verdachte knooppunten kunt u het knooppunt ook stoppen of in quarantaine plaatsen, de door de aanval aangebrachte wijzigingen ongedaan maken en het knooppunt toevoegen aan een acceptatielijst of blokkeringslijst van een beschermingsplan.
Zie Responsacties voor afzonderlijke knooppunten in de cyber kill chain voor meer informatie over het toepassen van responsacties voor specifieke knooppunten.
- Actiegeschiedenis: Geeft in chronologische volgorde de acties weer die op het incident zijn toegepast. Zie Inzicht in de ondernomen acties om een incident te verhelpen voor meer informatie.
- Overzicht: Bevat drie hoofdgedeelten die een beveiligingsoverzicht geven van het aangevallen knooppunt.