Details van incident analyseren
Tijdens de beoordelingsfase van het incident kunt u ook de details analyseren van elk incident in de lijst met incidenten van Endpoint Detection and Response (EDR). Met deze details kunt u inzoomen op het hele incident en begrijpen hoe en waarom het heeft plaatsgevonden. Daarnaast kunt u een incident toewijzen aan specifieke gebruikers voor onderzoek en u kunt de onderzoeksstatus instellen.
Details van incident analyseren:
- Ga in de Cyber Protect console naar Bescherming > Incidenten. De lijst met incidenten wordt weergegeven.
- Klik op het incident dat u wilt bekijken. De details van het geselecteerde incident worden weergegeven.
-
Op het weergegeven tabblad Overzicht kunt u de details van het incident en de workload bekijken, inclusief de huidige bedreigingsstatus en ernstgraad. U kunt ook de onderzoeksstatus definiëren (kies uit Wordt onderzocht, Niet gestart (de standaardstatus), Fout-positief of Gesloten) en een gebruiker selecteren aan wie u het incident wilt toewijzen (selecteer de betreffende gebruiker in de vervolgkeuzelijst Toegewezen persoon).
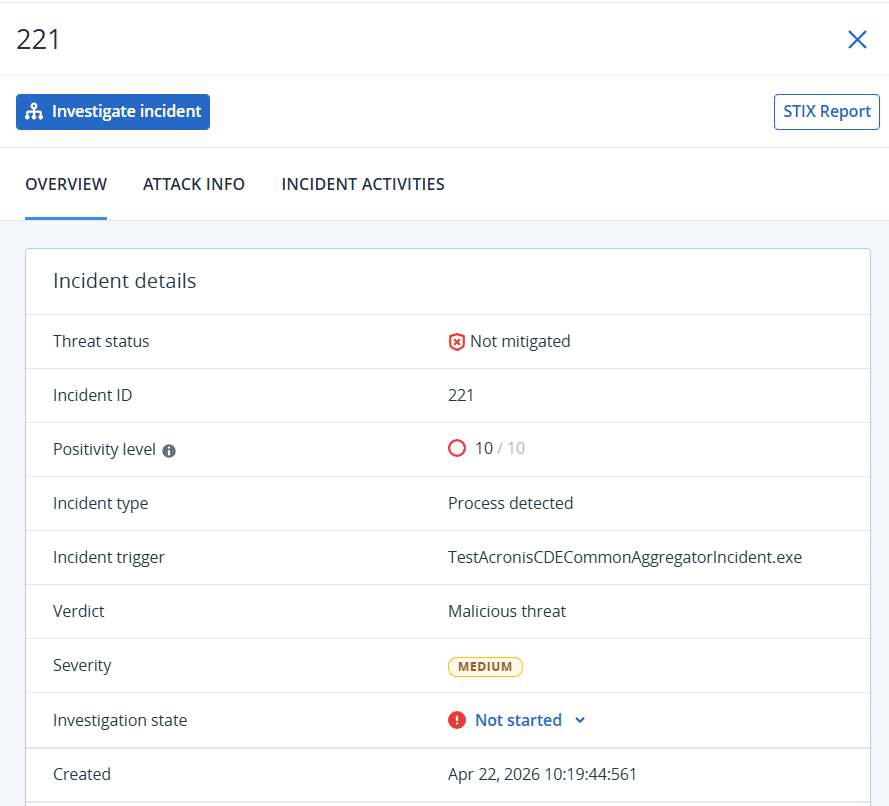
- Klik op het tabblad Info over aanval om de details van de aanval en de bij de aanval gebruikte technieken te bekijken. Klik op de link naast elke vermelde aanvalstechniek en lees meer informatie over de techniek op MITRE.org.
- Klik op het tabblad Incidentactiviteiten om alle acties te bekijken die in de cyber kill chain zijn ondernomen om een incident te verhelpen. Zie Incidenten in de cyber kill chain onderzoeken voor meer informatie.
Als er bijvoorbeeld een patch is uitgevoerd voor de workload, kunt u zien wie de patch heeft geïnitieerd, hoeveel tijd nodig was voor de implementatie en welke fouten er zijn opgetreden tijdens de implementatie van de patch.
- Klik op Incident onderzoeken om toegang te krijgen tot de cyber kill chain waar u het incident per knooppunt kunt onderzoeken. Zie Incidenten in de cyber kill chain onderzoeken voor meer informatie.
- Klik op STIX-rapport exporteren om het incident te exporteren als een STIX 2.1 JSON-bundel om te delen met platforms voor dreigingsinformatie of CSIRT/CERT-netwerken. Zie voor meer informatie Een incident exporteren in STIX-indeling.