Prioriteren welke incidenten onmiddellijke aandacht vereisen
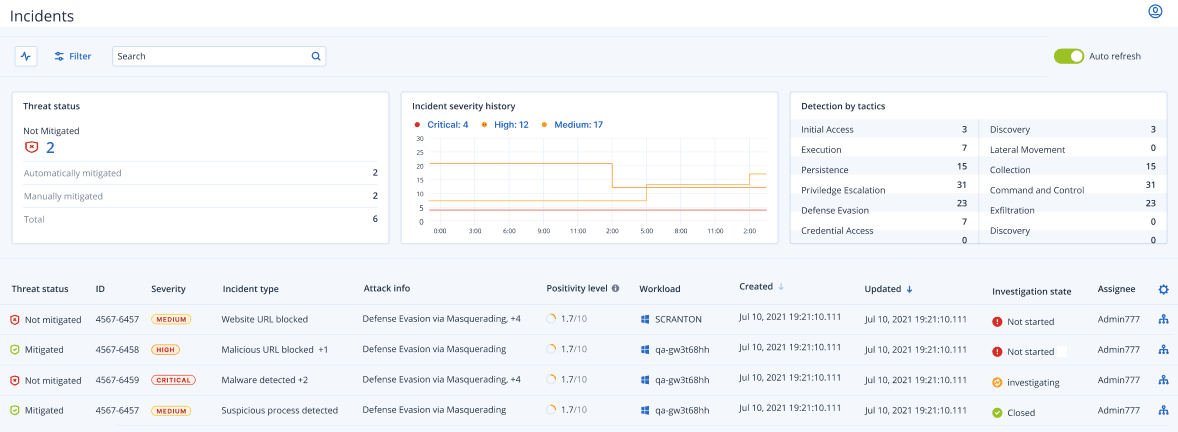
De lijst met incidenten van de Cyber Protect console is op elk moment toegankelijk via het menu Bescherming in de Cyber Protect console. De lijst met incidenten biedt u een snel overzicht van eventuele aanvallen of bedreigingen, zodat u prioriteit kunt geven aan incidenten die aandacht vereisen.
Analyseren welke beveiligingsincidenten onmiddellijke aandacht nodig hebben
Met de incidentenlijst kunt u analyseren en prioriteren welke van de vermelde incidenten uw aandacht vereisen. U kunt:
- Bekijken welke incidenten momenteel nog niet zijn verholpen: Gebruik de lijst met incidenten om snel te zien of er momenteel aanvallen gaande zijn. Alle incidenten die nog niet zijn verholpen, zoals aangegeven in de kolom Bedreigingsstatus, moeten onmiddellijk worden onderzocht (de lijst met incidenten wordt standaard gefilterd om deze incidenten weer te geven).
- Inzicht krijgen in de reikwijdte en impact van incidenten: U kunt filteren op nieuw begonnen of actuele aanvallen om inzicht te krijgen in de ernst van de gefilterde incidenten en de impact op uw bedrijf.
Wanneer u een nauwkeurige lijst van de belangrijkste incidenten hebt, kunt u de details van de incidenten analyseren om meer inzicht te krijgen in specifieke incidenten en de technieken die door aanvallers worden gebruikt om hun doelen te bereiken. Zie Details van incident analyseren voor meer informatie.
De lijst met incidenten filteren
-
Klik bovenaan de lijst met incidenten op Filteren om de weergegeven lijst met incidenten te filteren. Als u bijvoorbeeld een begin- en einddatum selecteert in het veld Gemaakt, bevatten de lijst met incidenten en de widgets alleen de incidenten die tijdens de gedefinieerde periode zijn gemaakt.
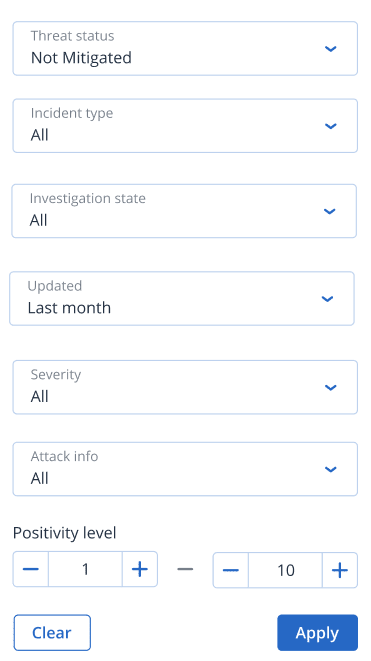
- Wanneer u klaar bent, klikt u op Toepassen.
Bekijken welke incidenten nog niet worden verholpen
U kunt de huidige bedreigingsstatus voor incidenten bekijken in de kolom Bedreigingsstatus, die aangeeft of het incident de status Beperkt of Niet beperkt heeft. De bedreigingsstatus wordt automatisch bepaald door EDR. Elk incident dat nog niet wordt verholpen, moet zo snel mogelijk worden onderzocht.
Vervolgens kunt u de weergegeven lijst met incidenten verder verfijnen door filters toe te passen. Als u de lijst bijvoorbeeld wilt filteren op bedreigingsstatus en een bepaalde ernstgraad, selecteert u de betreffende filteropties. Wanneer u de incidenten hebt gefilterd die voor u van belang zijn, kunt u deze onderzoeken, zoals beschreven in Incidenten onderzoeken.
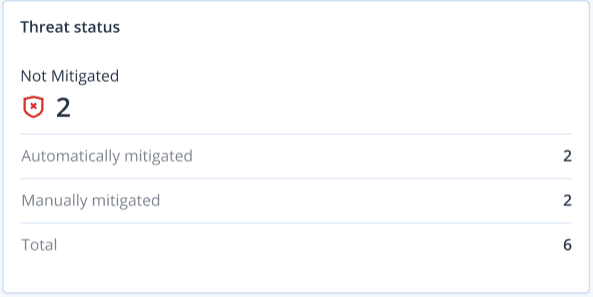
U kunt ook de widget Bedreigingsstatus gebruiken, zoals hieronder weergegeven, voor een snel overzicht van de huidige bedreigingsstatus. Let op: de gegevens die in deze widget worden weergegeven, komen overeen met de filters die u hebt toegepast. Zie .
Inzicht krijgen in de reikwijdte en impact van incidenten
U krijgt snel inzicht in de reikwijdte en impact van incidenten door de kolommen Ernstgraad, Info over aanval en Positiviteitsniveau te bekijken. Zoals hierboven vermeld, kunt u, nadat u hebt vastgesteld welke incidenten nog actueel zijn, de volgende aanvullende kolommen filteren:
- De kolom Ernstgraad: bekijken welke incidenten het meest kritiek zijn. De ernstgraad van een incident kan Kritiek, Hoog of Matig zijn.
- Kritiek: Er is een ernstig risico van kwaadaardige cyberactiviteit met het risico dat kritieke hosts in uw omgeving worden gecompromitteerd.
- Hoog: Er is een hoog risico van kwaadaardige cyberactiviteit met het risico dat uw omgeving ernstige schade ondervindt.
- Medium: Er is een verhoogd risico van kwaadaardige cyberactiviteit.
Bij het bepalen van de ernstgraad houdt het EDR-algoritme rekening met het type workload en de reikwijdte van elke stap van de aanval. Een incident dat stappen bevat met betrekking tot diefstal van referenties, wordt bijvoorbeeld ingesteld op Kritiek.
- Ga naar de kolom Type incident om te zien waarom een incident is gegenereerd. Het type incident kan een of meer van de volgende typen zijn:
- Ransomware gedetecteerd
- Malware gedetecteerd
- Verdacht proces gedetecteerd
- Schadelijk proces gedetecteerd
- Verdachte URL geblokkeerd
- Schadelijke URL geblokkeerd
- De kolom Info over aanval: bepalen welke aanvalstechnieken worden gebruikt en inzicht krijgen in eventuele gemeenschappelijke thema's of patronen in de aanvallen.
- De kolom Positiviteitsniveau: bevestigen hoe waarschijnlijk het is dat een incident daadwerkelijk een kwaadaardige aanval is aan de hand van een score tussen 1 en 10 (hoe hoger de score, hoe groter de kans dat de aanval een daadwerkelijk een kwaadaardige aanval is).
Nadat u de incidenten hebt gevonden die onmiddellijke aandacht vereisen, kunt u deze onderzoeken, zoals beschreven in Incidenten onderzoeken
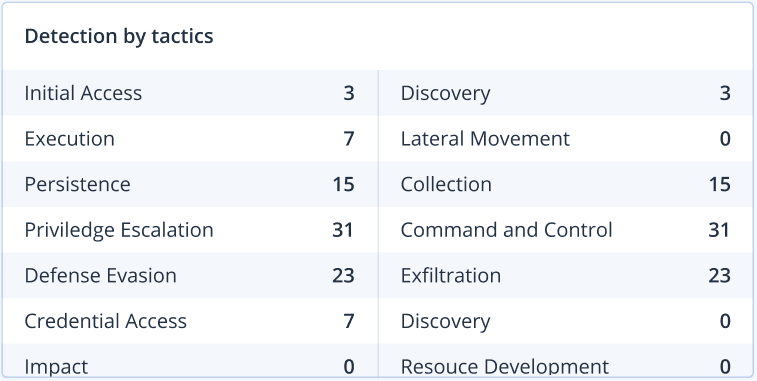
U kunt ook de widgets Geschiedenis van de ernst en Detectie door tactieken gebruiken voor een snel overzicht van de ernstgraad en aanvalstechnieken.
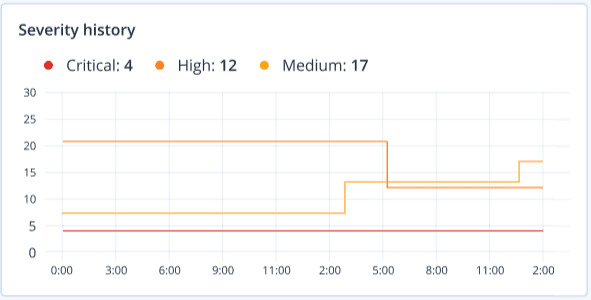
De widget Detectie door tactieken geeft de verschillende gebruikte aanvalstechnieken weer, met waarden in groen of rood die de toename of afname aangeven in de eerder opgegeven periode. Deze widget biedt een geaggregeerd overzicht van alle doelstellingen in de gefilterde incidenten, waardoor u snel een overzicht krijgt van de impact op uw klanten.