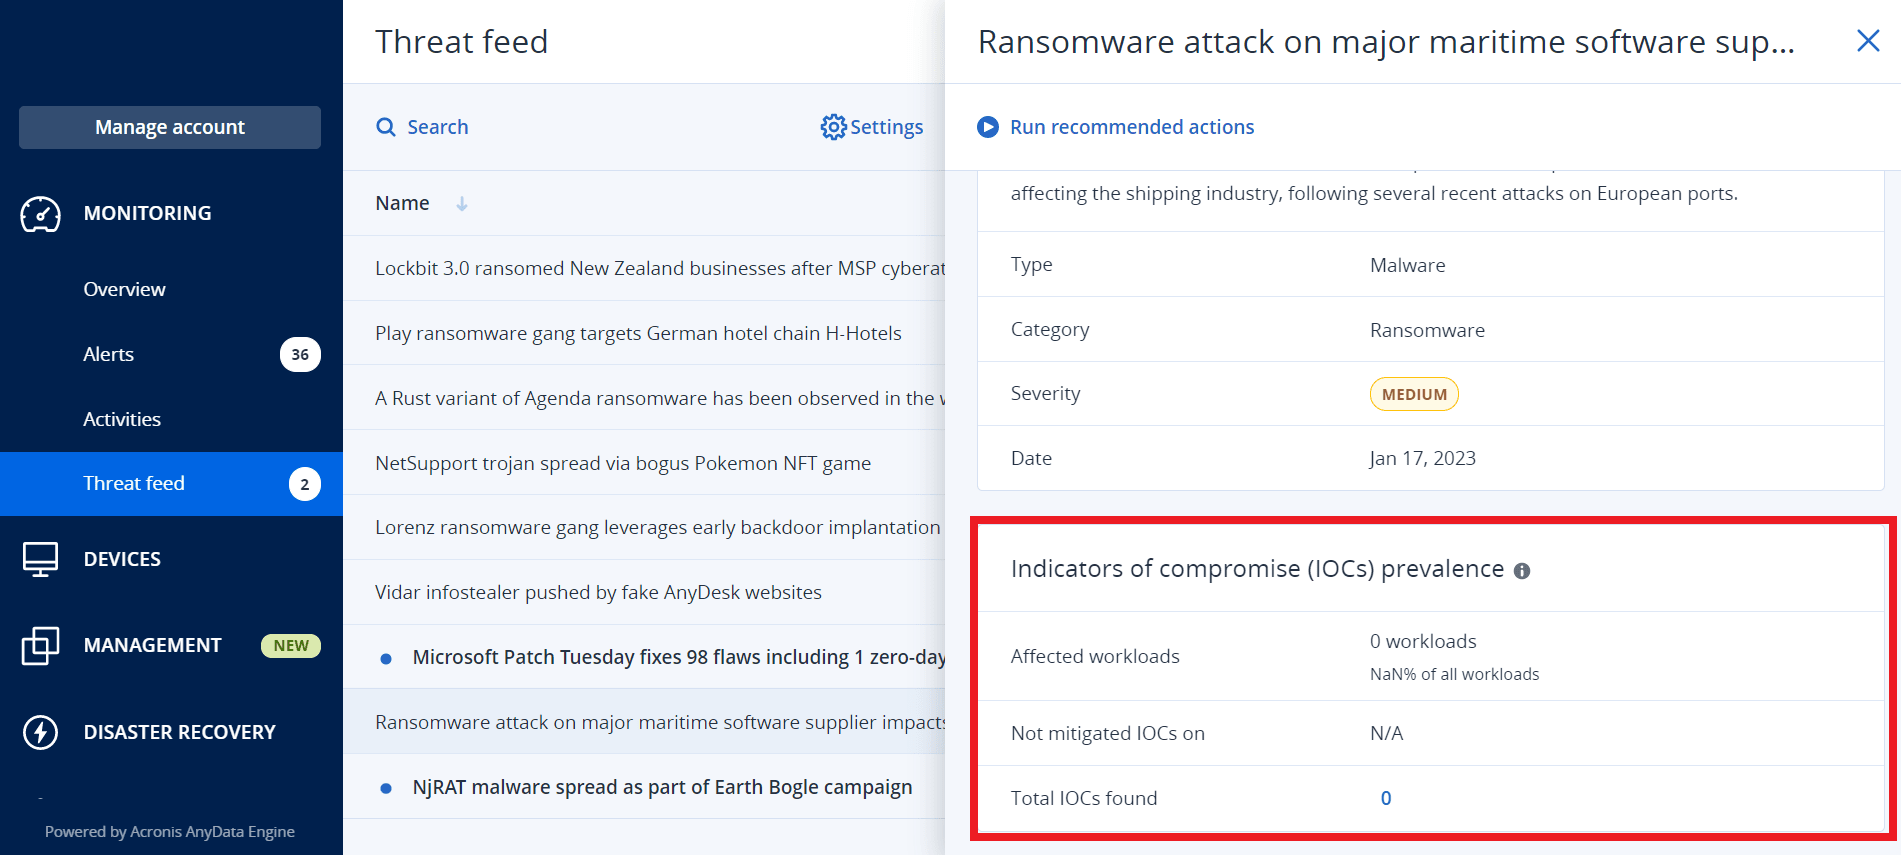
Controleren op inbreukindicatoren (IOC's) in openbaar bekende aanvallen op uw workloads
Endpoint Detection and Response (EDR) biedt de mogelijkheid om bestaande, bekende aanvallen tegen uw workloads te bekijken in bedreigingsfeeds. Deze bedreigingsfeeds worden automatisch gegenereerd op basis van bedreigingsgegevens die zijn ontvangen van het Cyber Protection Operations Center (CPOC). Met EDR kunt u nagaan of een bedreiging al dan niet uw workload beïnvloedt, en vervolgens de nodige stappen ondernemen om de bedreiging ongedaan te maken.
U hebt toegang tot bedreigingsfeeds via het menu Controle in de Cyber Protect console. Zie Bedreigingsfeed voor meer informatie.
Klik op een bedreigingsfeed om specifieke bedreigingsdetails te bekijken en te bevestigen of deze van invloed zijn op uw workload. U kunt het aantal gedetecteerde IOC's en de getroffen workloads bekijken en inzoomen op workloads met IOC's die nog niet zijn verholpen.