Tanto el software antivirus, como las soluciones antimalware de próxima generación (NGAV) y de detección y respuesta para endpoints (EDR) se consideran software de protección de endpoints, sin embargo, sus funcionalidades y su uso presentan importantes diferencias.
El software antivirus tradicional solo ofrece una protección esencial basada en la detección de amenazas habituales y en su consulta en una base de datos de variantes de malware conocidas y sus firmas.
Las amenazas de malware más avanzadas, como las de día cero, y el malware oculto y polimórfico, evaden las medidas de defensa del antivirus. Sin embargo, estas amenazas presentan un comportamiento malicioso conocido y pueden ser descubiertas con la detección basada en comportamientos que incluye el software de seguridad de endpoints, como el NGAV.
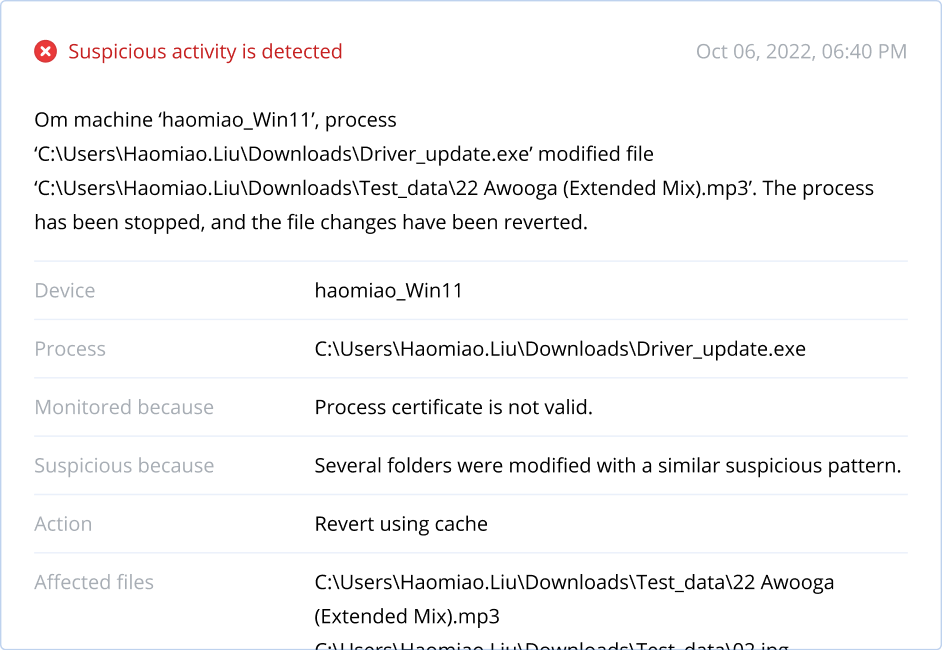
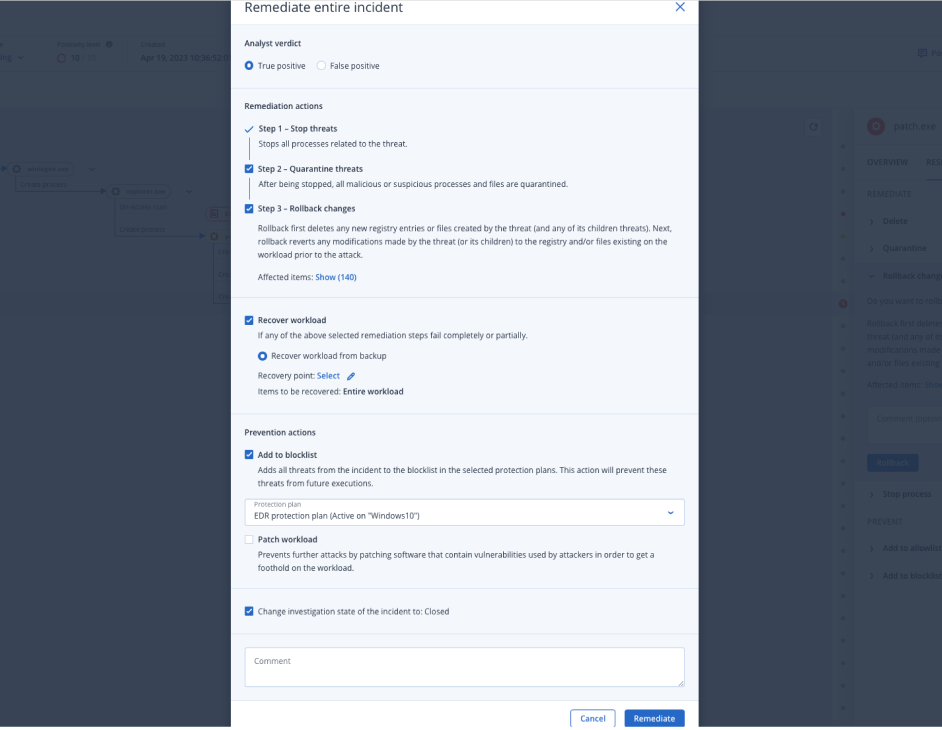
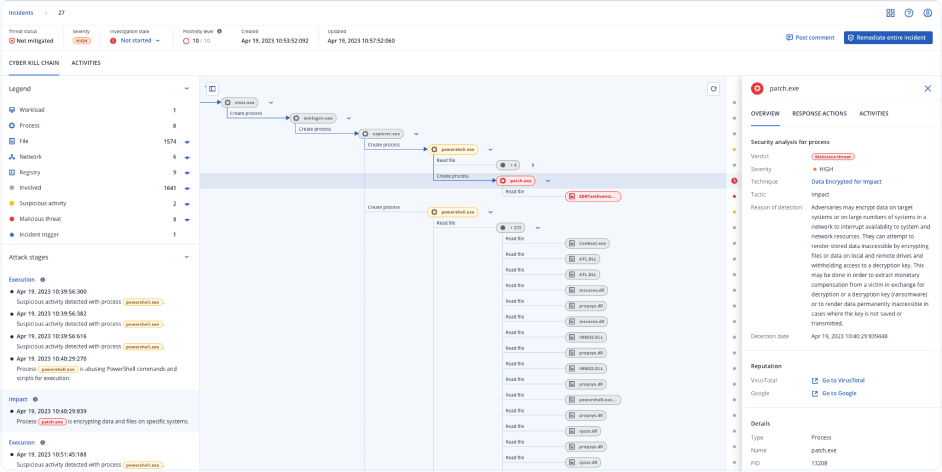
Además, los ataques e intentos de hackeo, que son realmente el origen de la mayoría de las vulneraciones de seguridad, suelen usar técnicas mucho más complejas, ocultando los procesos maliciosos como eventos legítimos que los equipos de seguridad no identifican sin un análisis más profundo y la correlación de todos los eventos en la red de la empresa. Para detectar y responder a este tipo de ataques en curso, necesita soluciones de seguridad más avanzadas, como las de detección y respuesta para endpoints (EDR), capaces de correlacionar los eventos para saber si la cadena de ataque indica la existencia de un incidente de seguridad y proporcionar los controles necesarios para analizar y corregir el ataque. La solución EDR de Acronis, además, le permite recuperarse de los ataques, a diferencia de las soluciones de seguridad individuales tradicionales que se centran exclusivamente en detener las amenazas.