De aanvalsfasen van een incident onderzoeken
De aanvalsfasen van een incident bieden gemakkelijk te begrijpen interpretaties van elk incident.
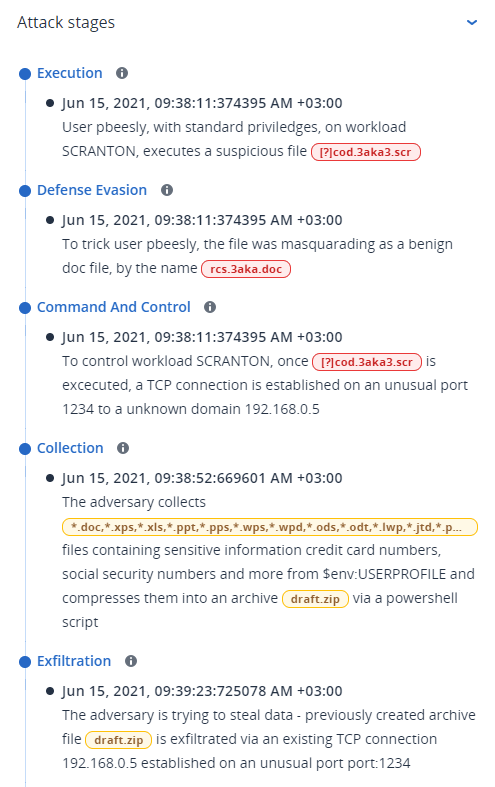
U krijgt voor elke aanvalsfase een overzicht van wat er precies is gebeurd en welke objecten (ook wel knooppunten in de cyber kill chain genoemd) het doelwit waren. Als een gedownload bestand zich bijvoorbeeld voordeed als iets anders, wordt dit vermeld bij de aanvalsfase, met links naar het betreffende knooppunt in de cyber kill chain die u kunt onderzoeken, en naar de betreffende MITRE ATT&CK-techniek.
Elke aanvalsfase geeft u de nodige informatie om drie cruciale vragen te beantwoorden:
- Wat was het doel van de aanvaller?
- Hoe heeft de aanvaller dit doel bereikt?
- Welke knooppunten waren het doelwit?
Nog belangrijker is dat de geboden interpretatie u veel tijd bespaart bij het onderzoek naar een incident, omdat u niet langer elke beveiligingsgebeurtenis hoeft te bekijken via een tijdlijn of grafiekknooppunt om daarmee te proberen een interpretatie van de aanval te genereren.
De aanvalsfasen bevatten ook informatie over gecompromitteerde bestanden die gevoelige informatie bevatten, zoals creditcardnummers en burgerservicenummers, zoals weergegeven in de fase Verzameling in het onderstaande voorbeeld.
Zie Welke informatie is opgenomen in een aanvalsfase? voor meer informatie.
Navigeren in aanvalsfasen
Aanvalsfasen worden in chronologische volgorde weergegeven. Scrol naar beneden om de volledige lijst met aanvalsfasen voor het incident te zien.
Als u een specifieke aanvalsfase verder wilt onderzoeken, klikt u ergens in de aanvalsfase om naar het betreffende knooppunt in de cyber kill chain-grafiek te navigeren. Zie Afzonderlijke knooppunten onderzoeken in de cyber kill chain voor meer informatie over de navigatie in de cyber kill chain-grafiek en specifieke knooppunten.