Incidenten in de incidentlijst bekijken
Endpoint Detection and Response (EDR) biedt een lijst met incidenten, met zowel preventie (of malware) als verdachte detecties voor een workload. De lijst met incidenten biedt u een snel overzicht van eventuele aanvallen of bedreigingen die van invloed zijn op uw workloads, inclusief bedreigingen die nog niet zijn verholpen.
Met behulp van de incidentenlijst kunt u snel het volgende bepalen:
- De beveiligingsstatus van een organisatie: hoeveel incidenten moeten worden onderzocht?
- Wat zijn de meest kritieke incidenten en wat zijn de prioriteiten voor onderzoek op basis van de ernstgraad?
- Welke incidenten zijn nieuw en welke zijn doorlopend?
De lijst met incidenten, zoals hieronder weergegeven, is toegankelijk via het menu Bescherming in de Cyber Protect console. Zie Prioriteren welke incidenten onmiddellijke aandacht vereisen voor meer informatie over het bekijken van de incidenten in de lijst met incidenten en zie Wat zijn incidenten? voor meer informatie over wanneer er een incident wordt gemaakt.
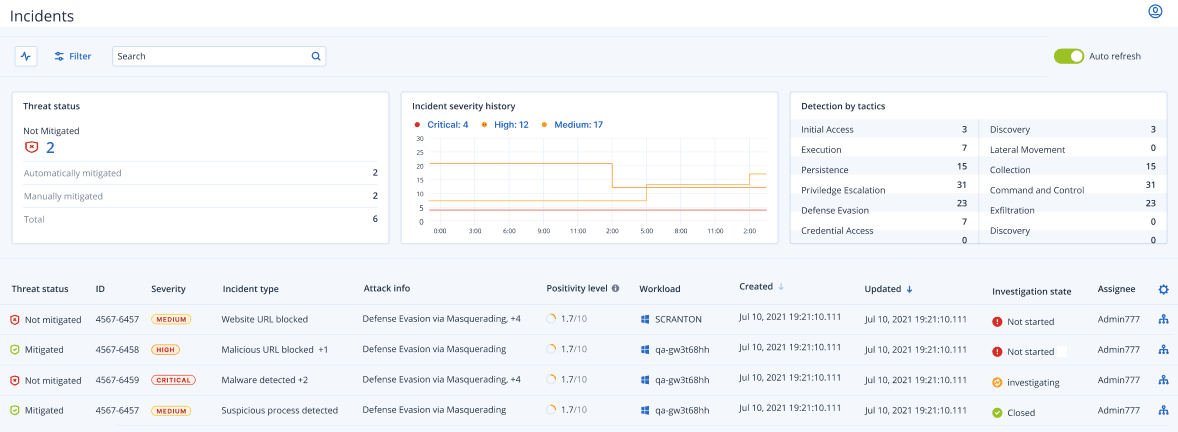
De weergave van de incidentenlijst aanpassen
- Automatisch vernieuwen: Wanneer ingeschakeld, wordt de incidentenlijst automatisch vernieuwd om de nieuwste incidenten te tonen.
- Gebruik het selectievakje Toon overgedragen incidenten in het dialoogvenster Filter om overgedragen incidenten weer te geven of te verbergen. Zie Overgedragen incidenten voor meer informatie.
Wat zijn incidenten?
Incidenten, of beveiligingsincidenten, kunnen worden gezien als containers van ten minste één preventief of verdacht detectiepunt (of een combinatie ervan) en omvatten alle gerelateerde gebeurtenissen en detecties van een enkele aanval. Deze beveiligingsincidenten kunnen ook aanvullende goedaardige gebeurtenissen omvatten die meer context geven over de gebeurtenis.
Hierdoor kunt u aanvalsgebeurtenissen samen in één incident bekijken en inzicht krijgen in de logische stappen die de aanvaller heeft uitgevoerd. Daarnaast hebt u zo minder tijd nodig voor het onderzoek naar een aanval.
Wanneer EDR is ingeschakeld in het beschermingsplan, worden er beveiligingsincidenten gemaakt in de volgende gevallen:
- Er is iets gestopt door een preventielaag: Deze incidenten worden automatisch gesloten door het systeem, afhankelijk van de instellingen van het beschermingsplan. U kunt echter wel onderzoeken wat de malware precies deed voordat deze werd gestopt. Ransomware wordt bijvoorbeeld gestopt wanneer het begint bestanden te versleutelen, maar mogelijk zijn er voordien al referenties gestolen of is er een service geïnstalleerd.
- Er is verdachte activiteit gedetecteerd door EDR: Dit zijn detecties die moeten worden onderzocht en verholpen. Door de visueel verbeterde cyber kill chain te bekijken (zie Incidenten in de cyber kill chain onderzoeken voor meer informatie) kunt u gemakkelijk de betreffende herstelacties toepassen.