Acronis DeviceLock DLP
Stoppen Sie Datenlecks direkt an der Quelle mit einer vollständigen Data Loss Prevention (DLP)-Lösung für Endgeräte
Zentrale Verwaltung und Bereitstellung
Vereinfachen Sie die arbeits- und ressourcenintensiven Prozesse bei der DLP-Bereitstellung und -Verwaltung, indem Sie je nach Bedarf eine von mehreren zentralen Management-Konsolen mit einheitlicher Benutzeroberfläche einsetzen. Je nach Unternehmen (z.B. ob KMU oder Großunternehmen) und dessen IT-Umgebung können Sie mit der Konsole arbeiten, die am besten zu Ihren Bedürfnissen passt.
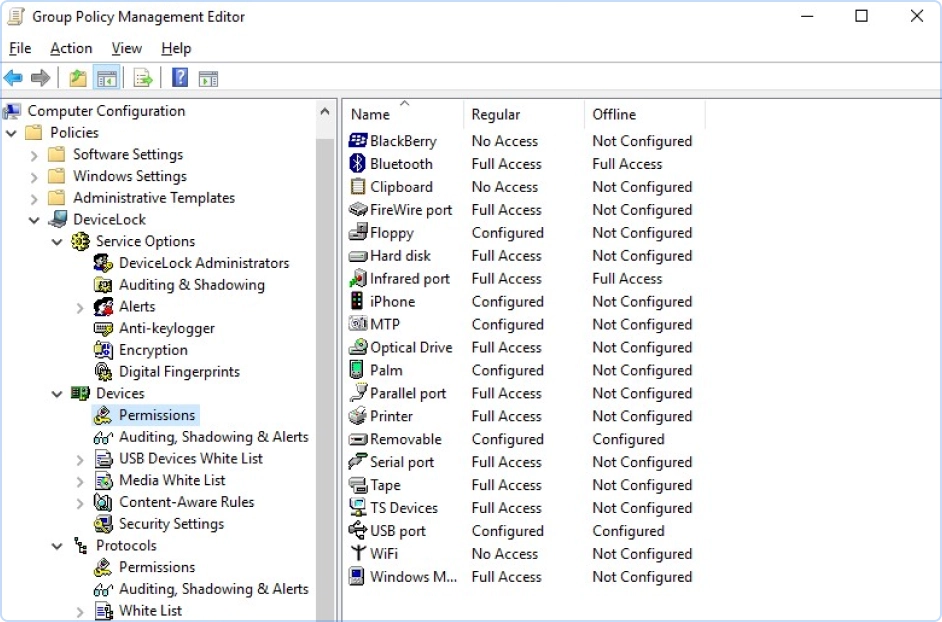
- Active Directory-IntegrationSorgen Sie für kürzere Einarbeitungszeiten und weniger Verwaltungsaufwand mit einer Konsole, die auf dem benutzerdefinierten Acronis DeviceLock MMC-Snap-In für die Microsoft-Gruppenrichtlinien-Verwaltungskonsole basiert, die als Benutzerschnittstelle für die Active Directory-Gruppenrichtlinie verwendet wird. Durch diese native Integration können die Acronis DeviceLock DLP Agenten per Gruppenrichtlinien bereitgestellt und komplett verwaltet werden.
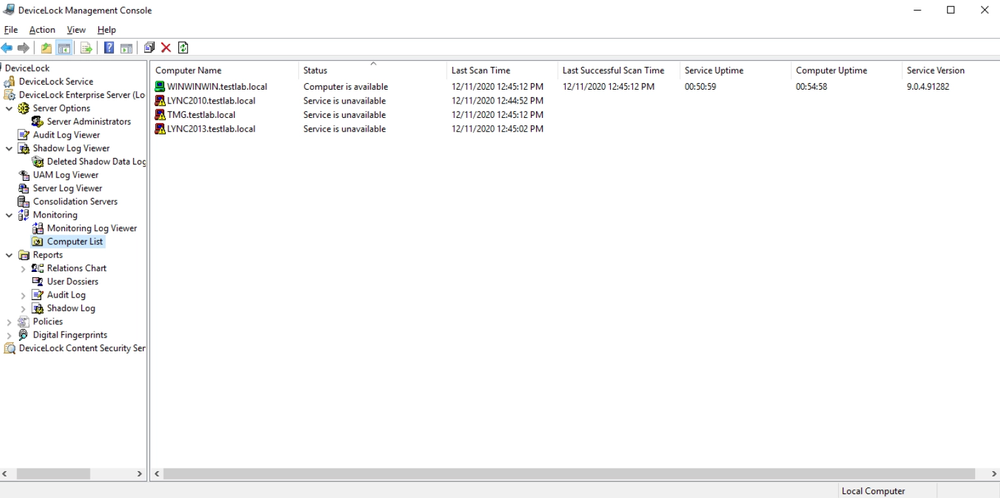
- Nicht-Active-Directory-UmgebungenIn Nicht-AD-Umgebungen erfolgt die Administration über den Acronis DeviceLock Enterprise Manager – eine native Windows-Applikation, die auf einem separaten Computer ausgeführt wird. Die DLP-Richtlinien werden über den Acronis DeviceLock Enterprise Server (DLES) per Push- oder Pull-Verfahren an alle Agenten übertragen.
- Verzeichnislose InstallationenIn solchen IT-Umgebungen (z.B. in einem Windows für Workgroups-Netzwerk) sowie zur Verwaltung von Acronis DeviceLock Discovery kann das benutzerdefinierte Acronis DeviceLock MMC-Snap-In genutzt werden, um die Agenten auf einer Pro-Endpunkt-Basis fernzuverwalten.
Proaktiver Schutz
- Universal
Manipulationsschutz
Sorgen Sie für Prozess-Compliance, indem Sie Sie direkt auf den geschützten Endpunkten das Manipulieren von DLP-Richtlinieneinstellungen so zuverlässig verhindern, dass dies selbst von Benutzer mit lokalen Systemadministratorrechten nicht umgangen werden kann. Nur dedizierte Acronis DeviceLock DLP-Administratoren dürfen den Agenten deinstallieren, aktualisieren oder die DLP Richtlinien ändern. - Universal
Sicherheit bei Druckfunktionen
Kontrollieren Sie auf Windows-Endpunkten alle Druckausgaben (egal, ob diese lokal oder über das Netzwerk erfolgen), indem Sie DLP-Richtlinien durchsetzen, die regeln, welche Benutzer auf die Drucker zugreifen dürfen und welche Inhalte ausgedruckt werden dürfen. Dies gilt gleichermaßen für lokale Drucker, Netzwerkdrucker und/oder virtuelle Drucker. Sorgen Sie für höchste Datensicherheit beim Drucken, indem Sie alle Aktionen des Drucker-Spoolers abfangen und analysieren, Positivlisten von USB-Drucker erstellen und bei Bedarf die Druckdaten per Schattenkopien erfassen. - Local sync
Netzwerk-Sensitivität
Die Administratoren können unterschiedliche Online- bzw. Offline-DLP-Richtlinien für denselben Benutzer oder dieselbe Benutzergruppe definieren. So kann es beispielsweise sinnvoll bzw. notwendig sein, bei Laptops von Mitarbeitern, die auch im Außendienst tätig sind, das WLAN zu deaktivieren, wenn sich das Gerät im Firmennetzwerk befindet – und das WLAN wieder einzuschalten, wenn sich das Gerät im Außendienst verwendet wird.
Erstellen von Positivlisten
Aktivieren Sie granulare Kontrollen über Datenzugriffs- und Datenübertragungsaktionen. So können Sie beispielsweise Ausnahmen von den allgemeinen DLP-Regeln erstellen und umfangreiche Positivlisten verwalten.
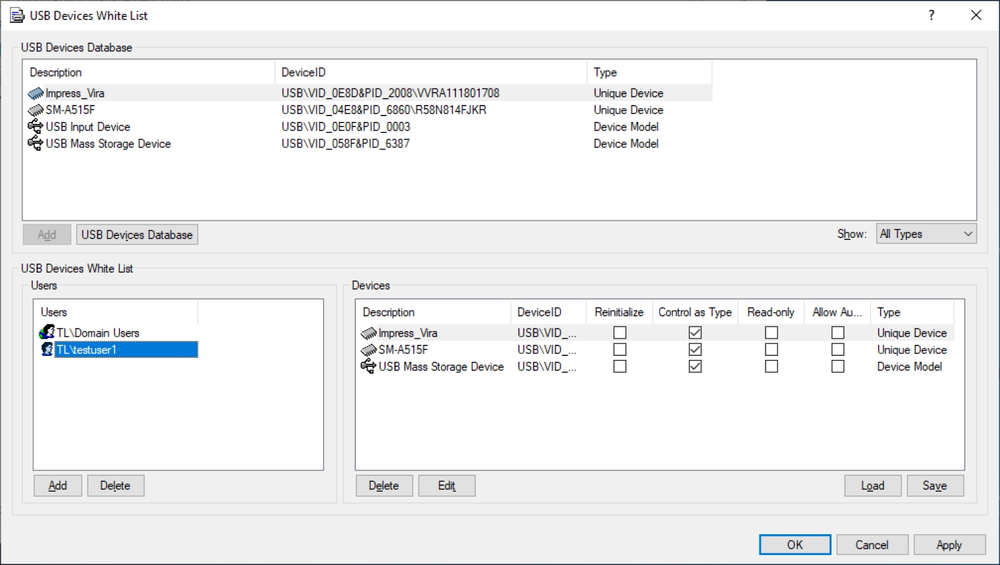
- CorePositivlisten für USB-GeräteÜber Positivlisten können Administratoren einem bestimmten Gerät oder Gerätemodell (unterschieden durch eine eindeutige Kennung, z.B eine Seriennummer) erlauben, auf einen USB-Port zuzugreifen, während alle anderen Geräte ausgesperrt bleiben.
- CorePositivlisten für WechselmedienErleichtern Sie die Verteilung von autorisierter Software, indem Sie die Verwendung ganz bestimmter DVD-, BD- und CD-ROM-Laufwerke autorisieren, die eindeutig anhand einer bestimmten Datensignatur identifiziert werden können. Sie können granulare Kontrollen für die autorisierten Benutzer und Gruppen verwenden, die auf diese Laufwerke zugreifen dürfen.
- CoreTemporäre USB-PositivlistenDamit auf Endpunkten, mit denen außerhalb des Unternehmensnetzwerks gearbeitet wird, bestimmte USB-Geräte dennoch verwendbar sind, können diese temporär freigeschaltet werden. Dafür erhält der betreffende Benutzer einen außerplanmäßigen Zugriffscode, durch den das Gerät vorübergehend nicht mehr den regulären Acronis DeviceLock DLP-Berechtigungsprozeduren unterliegt.
Höhere Prozess-Compliance
- Universal
Virtuelle DLP
Verhindern Sie Datenlecks bei BYOD-Geräten, wenn Sie gängige Remote-Virtualisierungslösungen verwenden. Bei Ausführungen auf einem VDI-Host oder Terminalserver kann Acronis DeviceLock DLP kontext- und inhaltssensitive Kontrollen durchsetzen, um Datenübertragungen zwischen dem virtuellen Arbeitsbereich und dem privaten Teil eines BYOD-Geräts (inkl. seiner lokalen Peripheriegeräten und Netzwerkverbindungen) kontrollieren zu können. - Universal
Integration von verschlüsselten Wechselmedien
Sorgen Sie beim Kopieren von Informationen auf Wechselmedien für höchste Datensicherheit, indem Sie das Hochladen von Daten nur auf solche Wechsellaufwerke zulassen, die durch bestimmte hochwertige und direkt in das Laufwerk integrierte Verschlüsselungslösungen geschützt werden. Sie können beispielsweise ganz bestimmte USB-Sticks mit interner Hardware-Verschlüsselung in eine Positivliste aufnehmen, um Ihre interne Compliance zu stärken. - Universal
Alarmfunktionalität
Sorgen Sie für kürzere Reaktionszeiten durch Echtzeit-Benachrichtigungen, die beispielsweise ausgelöst werden können, wenn es auf geschützten Endpunkten (die sich dabei innerhalb oder außerhalb des Unternehmensnetzwerks befinden können) zu DLP-sensiblen Benutzeraktivitäten kommt. Acronis DeviceLock DLP unterstützt SNMP-, SYSLOG- und SMTP-basierte Alarmmeldungen, die an SIEM-Systeme und Administratoren übermittelt werden können.
Berichterstellung
Acronis DeviceLock DLP stellt eine umfassende Berichtsfunktionalität bereit, um die Überwachung der Informationssicherheit sowie die Erstellung von Compliance-Berichten zu erleichtern und tiefere Einblicke in den Datenfluss sowie den Data Protection-Status zu erhalten.
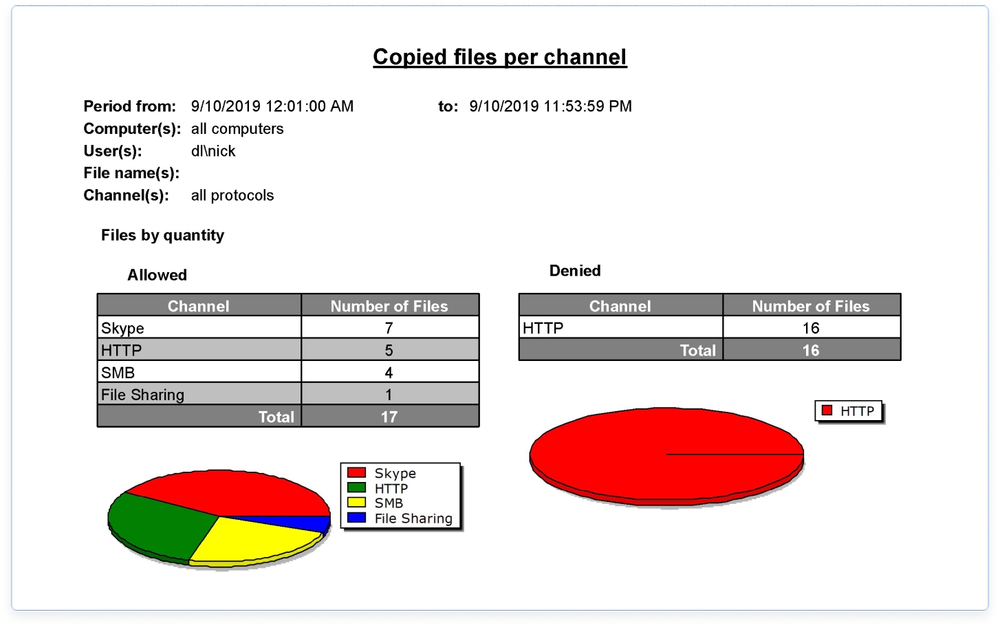 Grafische Berichte – basierend auf Überwachungs- und Schattenkopie-Protokollen.
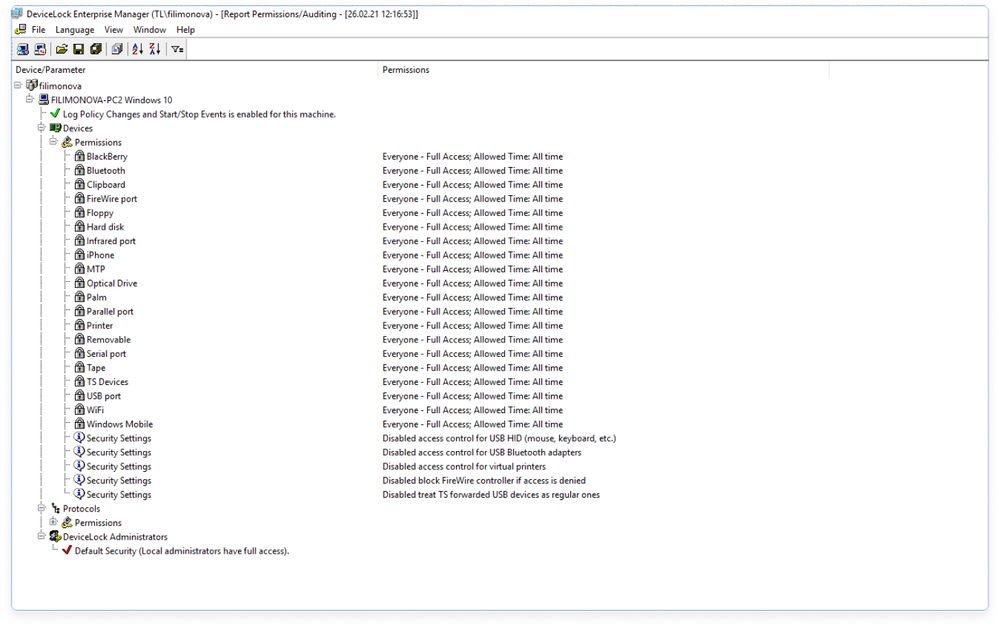 Berechtigungsberichte – zeigen die Berechtigungen und Überwachungsregeln an, die auf allen Endpunkten im Netzwerk festgelegt sind.
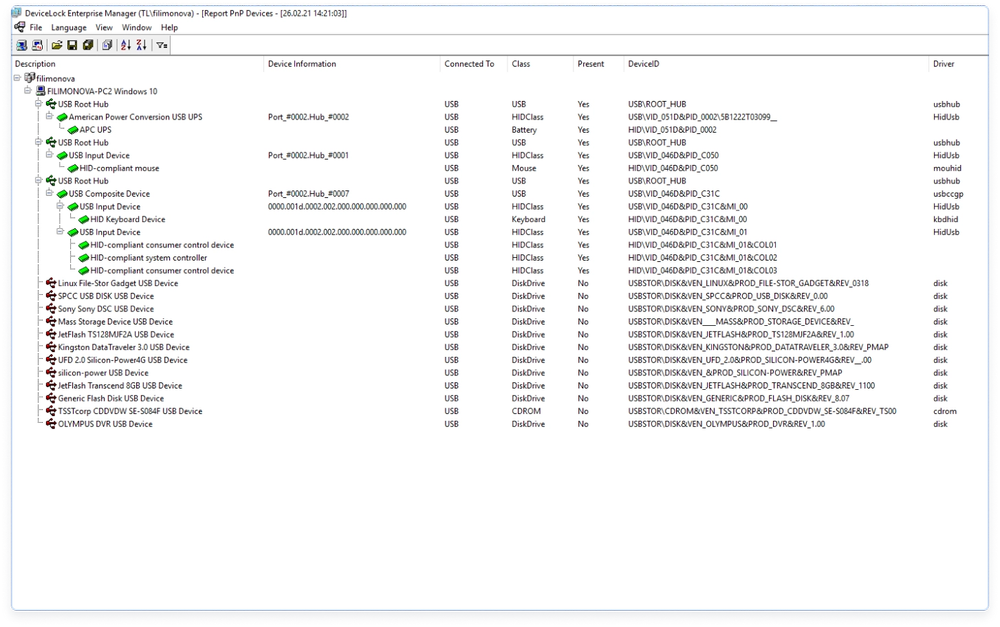 Berichte über Plug & Play-Geräte – zeigen alle USB-, FireWire- und PCMCIA-Geräte an, die aktuell oder in der Vergangenheit mit Endpunkten im Netzwerk verbunden sind/waren.
Umfassende Protokollsammlung für eine bessere Übersicht
- Universal
Überwachung (Auditing)
Überwachen Sie alle Benutzer- und Dateiaktivitäten für bestimmte Gerätetypen, Ports oder Netzwerk-Ressourcen auf einem geschützten Computer und sammeln Sie die entsprechenden Protokolle (inkl. GMT-Zeitstempel) in einer zentralen Microsoft SQL- oder Postgres-Datenbank. Sie können die Überwachungsaktivitäten nach bestimmten Ereignissen oder Kontextinformationen vorfiltern lassen. Die Überwachungsprotokolle können in viele Standard-Dateiformate exportiert werden, um sie so auch in anderen Berichterstellungstools verwenden zu können. - Core
Schattenkopie-Funktionalität
Ermöglichen Sie, die Einhaltung von Sicherheitsvorschriften zu überwachen, Sicherheitsvorfälle zu untersuchen und Cyber-Forensiken durchzuführen, indem Sie Daten (per Schattenkopie-Funktionalität) spiegeln, die beispielsweise ohne spezielle Autorisierung über lokale und Netzwerk-Datenkanäle übertragen werden. Nutzen Sie Schattenkopien, die basierend auf dem Kontext und den Dateninhalten bei einer Aktion ausgelöst werden können. Sie können die Schattenkopie-Aktivitäten vorfiltern, um die Netzwerklast auszugleichen. - Universal
Monitoring
Überwachen Sie Remote-Computer mit Acronis DLES in Echtzeit, um den Status der Agenten sowie die Konsistenz und Integrität der Richtlinien zu überprüfen und Informationen in das Überwachungsprotokoll zu schreiben. Definieren Sie eine Master-Richtlinie, die auf bestimmte Remote-Computer angewendet werden soll, falls deren aktuelle DLP-Richtlinien veraltet oder beschädigt sein sollten.
Häufig gestellte Fragen (FAQ)

Es tut uns leid, aber Ihr Browser wird nicht unterstützt.
Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist.
Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.