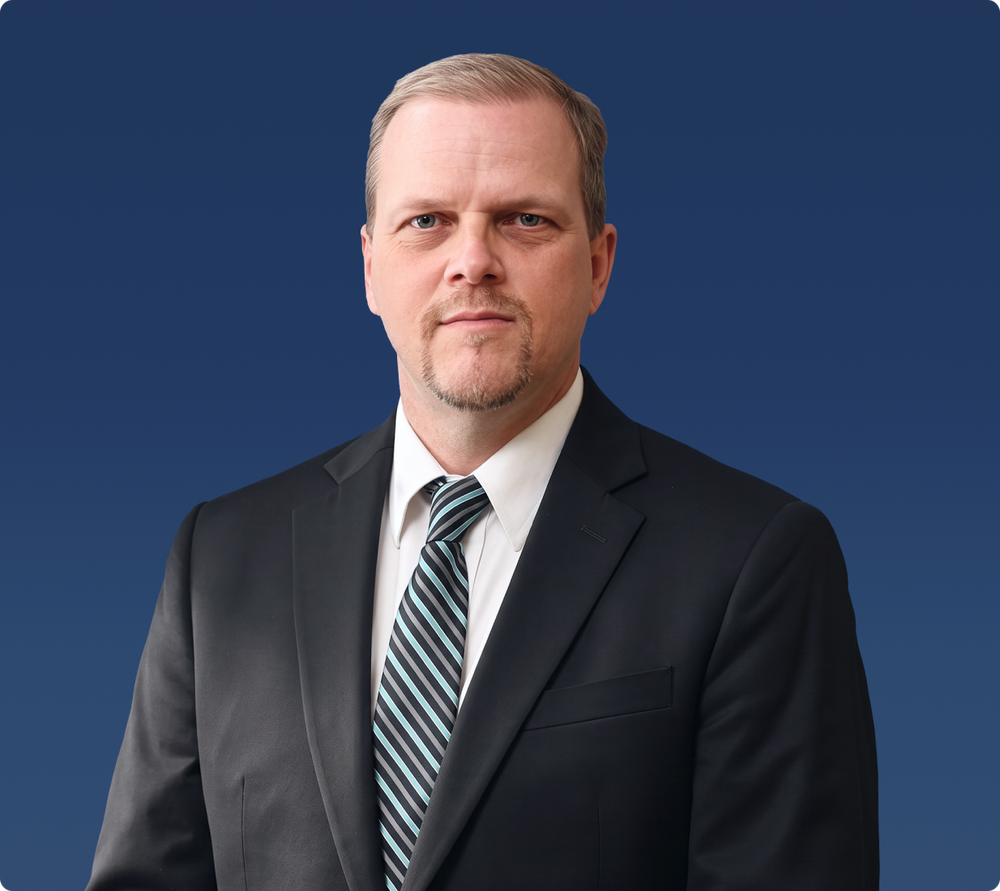
Gerald Caron

Chief Information Security Officer
Gerald Caron ist Leiter der Informationssicherheit (Chief Information Security Officer, CISO) bei Acronis. Er verfügt über mehr als 20 Jahre Führungserfahrung in den Bereichen Cyber Security und IT, die er sowohl in Behörden als auch in der Privatwirtschaft gesammelt hat.

Zuletzt war Gerald Caron Leiter des Programm-Managements (Program Management Director) bei SAIC (Technologie- und IT-Dienstleister für US-Behörden) und davor Vice President Cyber Security bei RIVA Solutions (IT-Beratung für US-Bundesbehörden).

Als ehemaliges Mitglied des Senior Executive Service (der obersten Führungsebene im öffentlichen Dienst der US-Bundesverwaltung) hatte Gerald Caron CIO-Funktionen im US-Handelsministerium und im US-Gesundheitsministerium inne. Außerdem war er in technischen Funktionen im US-Außenministerium tätig. Seine Laufbahn im öffentlichen Dienst begann er bei der US-Armee.

Gerald Caron gilt als einer der führenden Köpfe beim Zero Trust-Ansatz. Er leitete Arbeitsgruppen im E-Ops Committee for Zero Trust des U.S. Chief Information Officers Council (Gremium der IT-Verantwortlichen der US-Bundesbehörden) sowie beim Advanced Technology Academic Research Center (ATARC), einer Plattform für den Austausch zwischen Behörden, Wirtschaft und Forschung.

Zu den Auszeichnungen von Gerald Caron zählen die Auszeichnung „FedHealthIT 100“ in den Jahren 2022 und 2023, die Auszeichnung „Zero Trust Advocate of the Year“ der Fed IT Flycademy von GovCIO (2022), die Auszeichnung „Government Member of the Year“ von ATARC (2022) sowie die Aufnahme in die Liste „Best Bosses in Federal IT“ von FedScoop (2022).

Gerald Caron ist Absolvent des Northern Virginia Community College und vom Marktforschungsunternehmen Forrester als „Zero Trust Strategist“ zertifiziert.
Gerald Caron

Sicherheit über den gesamten Entwicklungszyklus

Seit 2003 ist Acronis ein Innovator darin, die Sicherheit und Vertraulichkeit der von ihm gesicherten Daten zu gewährleisten. Acronis unterhält ein umfassendes Programm für Informationssicherheit und Compliance, das administrative, physische und technische Kontrollen basierend auf kontinuierlichen Risikobewertungen beinhaltet. Die Richtlinien und Prozesse für Informationssicherheit von Acronis basieren auf allgemein anerkannten Sicherheitsstandards, zum Beispiel der ISO/IEC 27000-Reihe oder des NISTs (National Institute of Standards and Technology). Dabei werden die Vorgaben entsprechender lokaler gesetzlicher Vorschriften berücksichtigt, einschließlich der Datenschutz-Grundverordnung (DSGVO) der Europäischen Union und dem Health Insurance Portability and Accountability Act (HIPAA) der USA.

Branchenweite Sicherheit

Teilnehmer der Allianz für Cyber-Sicherheit

Die Allianz für Cyber-Sicherheit ist Deutschlands größte Initiative zur Förderung der Cyberresilienz und wird vom Bundesamt für Sicherheit in der Informationstechnik (BSI) getragen. Acronis nimmt an diesem Netzwerk teil und unterstützt den Austausch von Wissen, Informationen und Best Practices im Bereich Cybersicherheit.

Mitglied in der Cloud Security Alliance

Das STAR-Programm (Security Trust, Assurance and Risk) der Cloud Security Alliance (CSA) ist das branchenweit leistungsfähigste Programm zur Gewährleistung der Sicherheit in der Cloud. STAR beruht auf Grundsätzen wie Transparenz, strenge Prüfungen und der Harmonisierung von Sicherheitsstandards. Wir haben eine Bewertung für die STAR Level 1-Zertifizierung der CSA abgeschlossen, um unseren Interessenten, Partnern und Kunden mehr Vertrauen zu geben.

Mitglied der Microsoft Intelligent Security Association

Acronis ist Mitglied der Microsoft Intelligent Security Association (MISA), einem Ökosystem aus unabhängigen Softwareanbietern (ISVs) und Anbietern von Managed Security Services (MSSPs). MISA-Mitglieder haben ihre Lösungen in Microsoft-Sicherheitstechnologie integriert, um einen besseren Schutz vor einer Welt mit zunehmenden Cyberbedrohungen zu schaffen.

Mitglied der Microsoft Virus-Initiative

Acronis Cyber Protect ist als offizielle Antimalware-Lösung für Windows zertifiziert, die auch den Windows Defender ersetzen kann. Dies wird durch die Teilnahme an der Microsoft Virus-Initiative erreicht, durch die die Mitglieder nachweisen, dass sie ein Höchstmaß an Sicherheit für Windows bieten können.

Mitglied in der Anti-Phishing Working Group

Da Phishing-Angriffe mittlerweile eine der größten Bedrohungen für Unternehmen und Privatpersonen darstellen und Acronis Produkte vor diesen schützen, sind wir stolz darauf, als Mitglied der Anti Phishing Working Group einen Beitrag für die Branche leisten zu können.

Mitglied der „Messaging, Malware and Mobile Anti-Abuse Working Group“

In diesem internationalen Forum der Informationstechnologiebranche leistet Acronis seinen Beitrag und diskutiert mit anderen Branchenvertretern, wie die Bedrohung durch Bots, Malware, Spam, Viren, DoS-Angriffe und andere Online-Bedrohungen eingedämmt werden kann.

Stolzes Mitglied der AMTSO

Als Mitglied der AMTSO (Anti-Malware Testing Standards Organization) unterstützt Acronis die Entwicklung von geeigneten Standards zum Testen von Sicherheitslösungen. Wir nehmen auch selbst an Tests teil, die nach AMTSO-Standards erfolgen.

Maschinelles Lernen von Acronis bei VirusTotal

Durch die Mitgliedschaft in der AMTSO konnte Acronis seine Machine Learning Engine bei VirusTotal einbringen, sodass Anwender auf der ganzen Welt von der Fähigkeit unserer Technologie profitieren können, um Online-Datenbedrohungen zu erkennen.

Einblicke in Cyberbedrohungen

Technische Details zu neuesten Malware-Bedrohungen, Schwachstellen und Cyberangriffen.

Erkunden

Es tut uns leid, aber Ihr Browser wird nicht unterstützt.

Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist.
Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.