Acronis DeviceLock DLP
Stoppen Sie Datenlecks direkt an der Quelle mit einer vollständigen Data Loss Prevention (DLP)-Lösung für Endgeräte
Eine DLP-Lösung für Unternehmen, die einfach zu erlernen, bereitzustellen und zu verwalten ist
Acronis DeviceLock DLP bietet umfassende DLP-Funktionen (Data Loss Prevention) für Endgeräte, um sensible Daten zu erkennen und zu schützen sowie alle Aktionen zu überwachen, die diese Informationen betreffen.
- Minimieren Sie Bedrohungen durch InsiderVerhindern Sie Datenlecks durch fahrlässige Mitarbeiter oder böswillige Insider, indem Sie unbefugte Versuche, auf Daten zuzugreifen oder diese zu übertragen, blockieren sowie sensible ruhende Daten erkennen und schützen.
- Verschaffen Sie sich einen Überblick über die Data Protection-SituationVerringern Sie die Komplexität Ihrer Data Protection und verkürzen Sie die Berichtszeiten mit einer integrierten All-in-one-DLP-Lösung, die einen umfassenden Überblick über Datenströme und Benutzerverhalten bietet.
- Sorgen Sie für Prozess-ComplianceMinimieren Sie Ihre Informationssicherheitsrisiken und erfüllen Sie geltende IT-Sicherheitsstandards und -vorschriften, indem Sie Richtlinien zur Datennutzung und Datenhandhabung durchsetzen, die kein Anwender umgehen kann.
- Unterstützte LösungenMicrosoft RDS, Citrix XenDesktop, Citrix XenApp, VMware Horizon View, VMware Workstation, VMware Workstation Player, Oracle VM VirtualBox, Windows Virtual PC
- Unterstützte KontrollenKontext- und inhaltssensitive Kontrollen, Protokollierung, Schattenkopie- und Alarm-Funktionalität für umfassende DLP-Sicherheit bei virtualisierten Sitzungen
- Keine Datenlecks bei UnternehmensdatenDie IT behält die vollständige Kontrolle über die virtuellen Unternehmensumgebungen auf den persönlichen Geräten der Mitarbeiter
- Unabhängigkeit bei privaten DatenDie Mitarbeiter behalten die volle Kontrolle über ihre Geräteplattform, persönlichen Applikationen und privaten Daten
Umfassende Data Loss Prevention-Fähigkeiten
- Unique
Zentrale Verwaltung und Bereitstellung
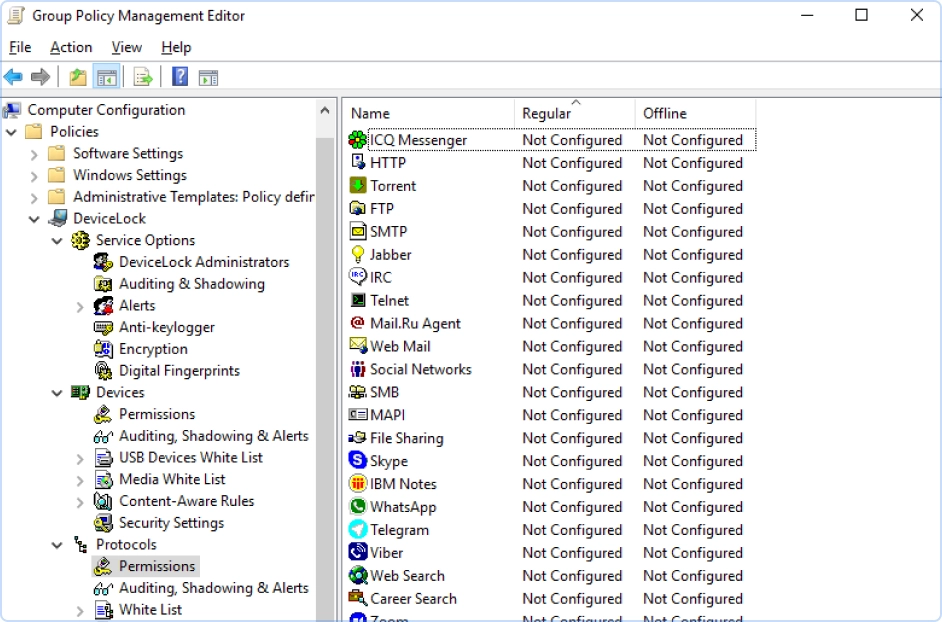
Erleichtern Sie die ressourcenintensiven Prozesse zur Bereitstellung und Verwaltung einer Enterprise DLP-Lösung. Acronis DeviceLock DLP bietet, basierend auf der jeweiligen IT-Umgebung des Unternehmens, diverse zentrale Management-Konsolen – verbunden mit der Möglichkeit, Bereitstellungen und Verwaltungen direkt über Gruppenrichtlinien durchführen zu können. Protokollsammlung
Automatisches Sammeln von Überwachungs- und Schattenkopie-Protokollen und deren Übertragung zum sicheren zentralen Repository durch die Acronis DeviceLock DLP Agenten, um Sicherheitsuntersuchungen und Audits zu erleichtern. Traffic-Shaping und Datenkomprimierungen bei der Protokollbereitstellung sowie Lastenausgleichsverfahren helfen, die Auswirkungen auf das Netzwerk zu minimieren.Alarmfunktionalität
Sorgen Sie für kürzere Reaktionszeiten durch Echtzeit-SMTP-, SNMP- und SYSLOG-Alarmmeldungen – ausgelöst durch unautorisierte Aktionen, die umgehend an SIEM-Systeme und Administratoren übermittelt werden.Manipulationsschutz
erhindern Sie direkt auf den geschützten Endpunkten das Manipulieren von DLP-Richtlinieneinstellungen, die auch lokale Systemadministratoren nicht umgehen können. Wenn diese Funktion aktiviert ist, können nur dedizierte Acronis DeviceLock DLP-Administratoren und nur über die zentrale Management-Konsole den Agenten deinstallieren, aktualisieren oder DLP-Sicherheitsrichtlinien ändern.Erstellen von Positivlisten
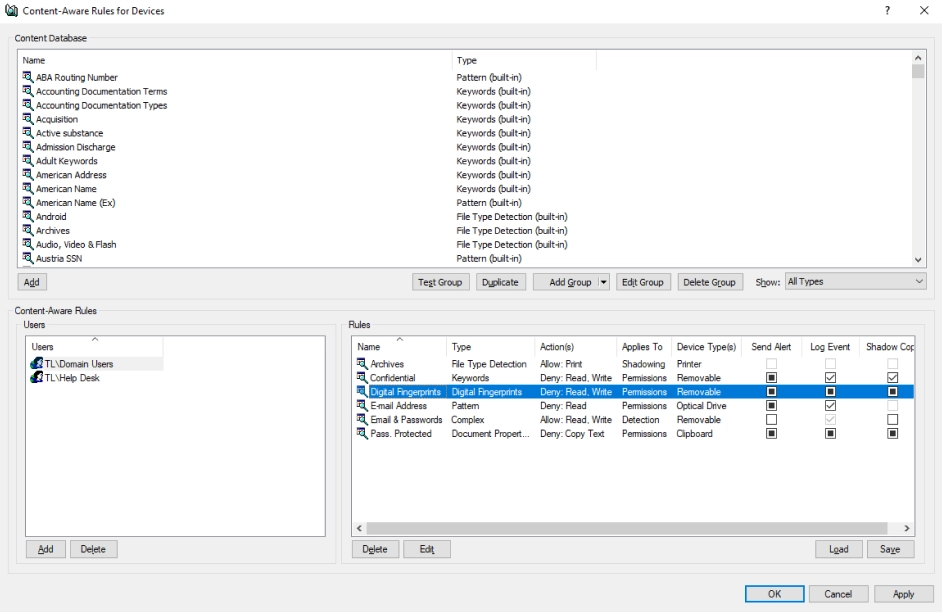
Autorisieren Sie die Verwendung bestimmter USB-Geräte oder stellen Sie temporäre Zugriffscodes für Offline-Arbeitszwecke bereit. Erstellen Sie Positivlisten für Speicher-/Wechselmedien und Benutzer, die auf diese zugreifen dürfen. Spezifizieren Sie Positivlisten-orientierte Kontrollen für die Netzwerkkommunikation, die auf Protokollen und den Eigenschaften der verwendeten Netzwerk-Applikationen beruhen.Berichtsfunktionalität
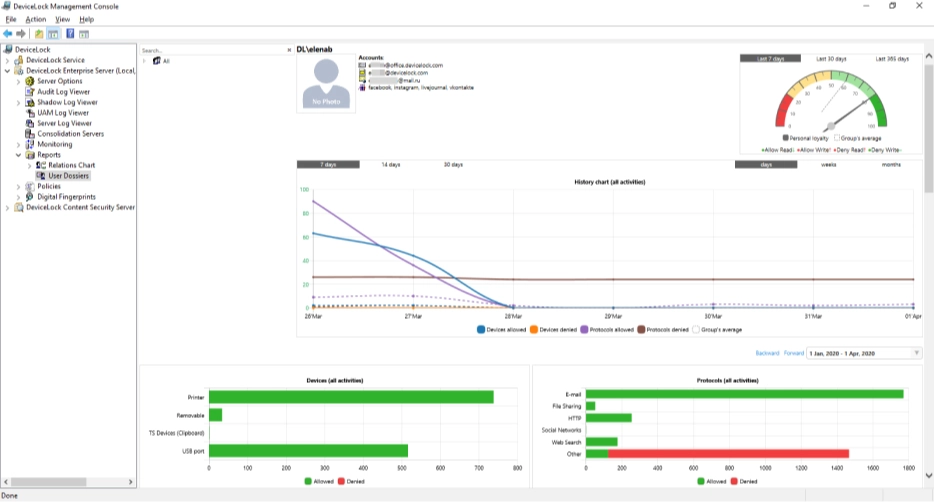
Verschaffen Sie sich einen Überblick über die Datenflüsse, Data Protection und damit verbundenen Benutzeraktivitäten – mit leistungsstarken und Compliance-orientierten Berichten, die auf den Überwachungs- und Schattenkopie-Protokollen, Berechtigungen und Einstellungen, angeschlossenen Plug & Play-Geräten und Benutzeraktivitäten basieren.
Was unsere Kunden über Acronis DeviceLock DLP sagen
Acronis DeviceLock DLP
Erschließen Sie sich neue Marktchancen im Bereich Data Loss Prevention mit einem zuverlässigen Partner.
Häufig gestellte Fragen (FAQ)

Es tut uns leid, aber Ihr Browser wird nicht unterstützt.
Es scheint, dass unsere neue Website mit der derzeitigen Version Ihres Browsers nicht kompatibel ist.
Das lässt sich jedoch leicht beheben! Um unsere komplette Website sehen zu können, müssen Sie einfach nur ein Update Ihres Browsers durchführen.